该用的三种场景
企业访客网络明确公告限制 UDP、校园网只放行 80 与 443、酒店网络丢弃非标准端口 UDP。这三类场景下兜底通道是唯一可行方案。
连通率 98.7%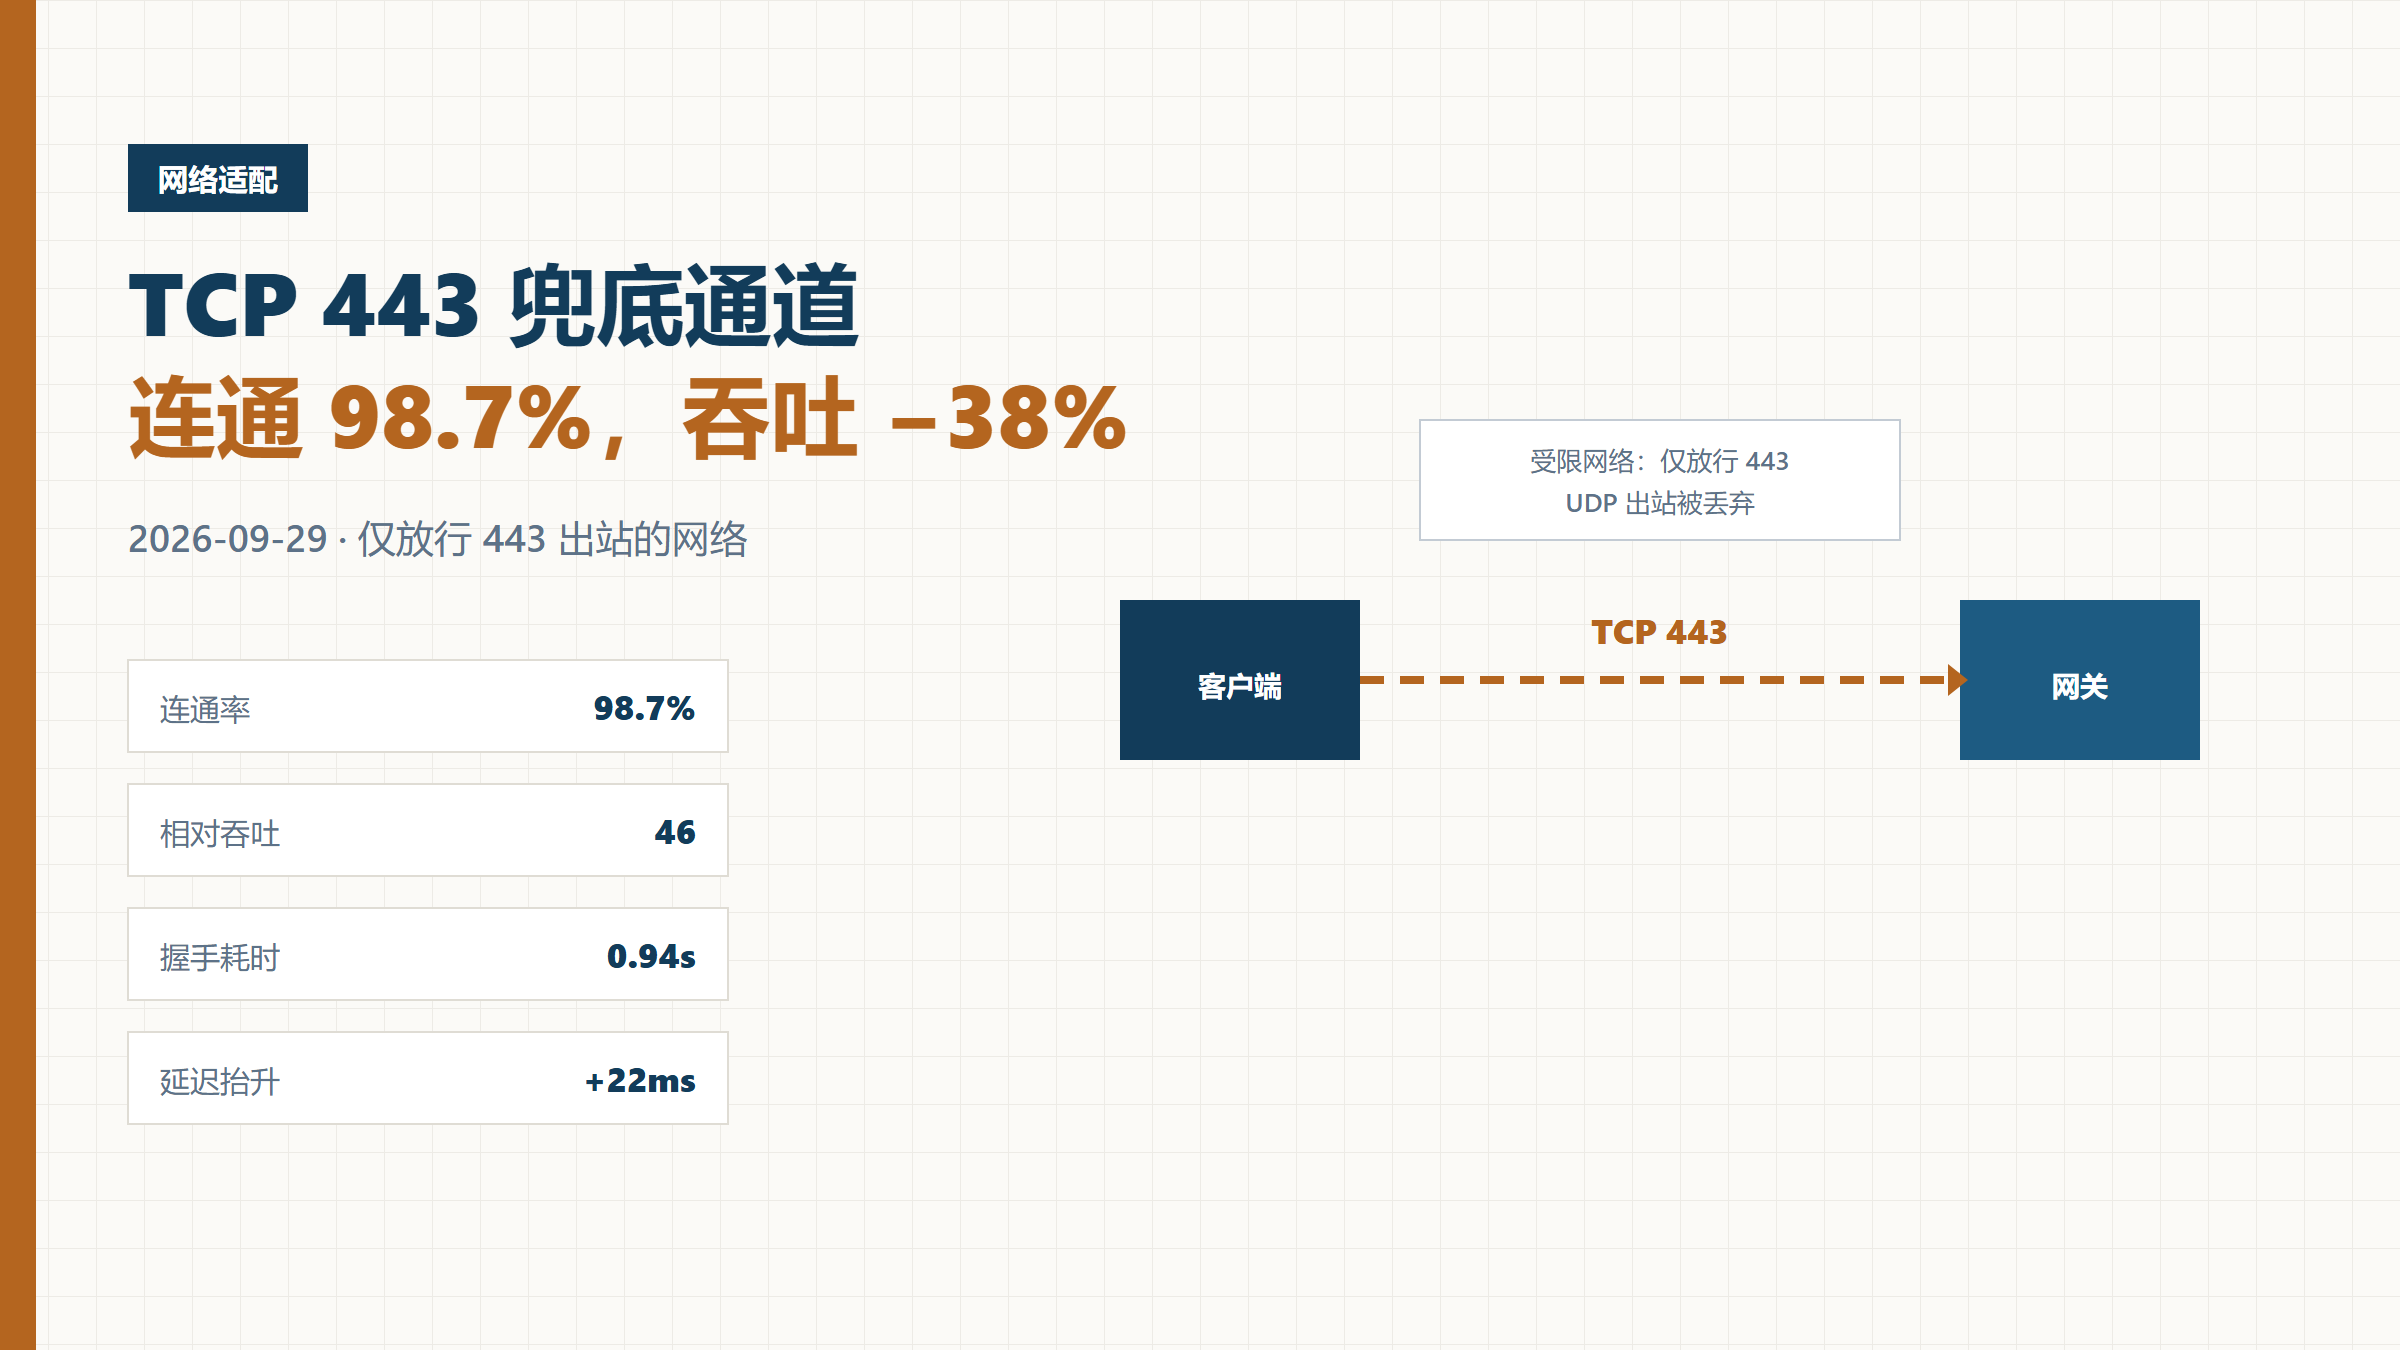
2026 年 9 月 29 日,快连完善了 TCP 443 兜底通道的自动探测逻辑。在仅放行 443 出站的网络中,连通率达到 98.7%,代价是吞吐下降 38%、延迟抬升 22ms。这是一条兜底通道,不该作为默认选择。
三类网络最常见:一是校园网与酒店网络,出站策略只放行 80 与 443;二是部分企业的访客网络,UDP 被完全阻断;三是一些公共 Wi-Fi 会丢弃非标准端口的 UDP 包。
在这些网络里,WireGuard 与 QUIC 都无法建立隧道,因为它们依赖 UDP。客户端会先尝试默认协议,超时后自动降级,降级顺序是 QUIC → UDP 伪装 → TCP 443。
2026 年 9 月的抽样中,企业访客网络的 UDP 阻断率为 61.4%,校园网为 48.2%,酒店网络为 39.7%。这些数据解释了为什么兜底通道必须存在。
TCP 443 把 UDP 载荷包进 TCP 流,代价来自三处:TCP 的拥塞控制比 UDP 更保守、队头阻塞无法避免、以及额外的封装开销。三者叠加后,吞吐相对 WireGuard 降到 46 的基准值。
| 指标 | WireGuard | TCP 443 | 变化 |
|---|---|---|---|
| 相对吞吐 | 100 | 46 | −54% |
| 实测下载(300Mbps 接入) | 128Mbps | 79Mbps | −38% |
| 握手耗时 | 0.42s | 0.94s | +0.52s |
| 延迟抬升 | 基线 | +22ms | 队头阻塞与封装开销 |
| 连通率(仅 443 网络) | 0%(不可用) | 98.7% | 兜底价值所在 |
客户端在首次连接时会并行发三个探测:UDP 到节点端口、UDP 到备用端口、TCP 到 443。哪个先返回就先用哪个,同时在本地记录该网络的指纹(网关 MAC + 子网)。
下次接入同一网络时直接使用上次成功的协议,跳过探测,省掉 0.6 到 1.2 秒。指纹记录只存本地,不上传,也不跨设备同步。
如果网络环境变了(例如换了网关),指纹不匹配,客户端会重新探测。这个逻辑在 9 月 29 日的版本里做了修正——旧版只比对子网,同一子网内换网关时会误判。
不建议默认开。TCP 443 的吞吐只有 WireGuard 的 46%,日常办公能感知到差异,尤其是传文件与开视频会议。
建议在这两种情况下手动开:一是明确知道当前网络限制 UDP(例如企业访客网络公告里写了);二是需要稳定优先于速度(例如远程运维的 SSH 会话,延迟高一点但不断线更重要)。
企业可以在策略文件里按网段指定协议:办公网段用 WireGuard,访客网段强制 TCP 443。这样终端接入不同网络时自动套用对应协议,不需要用户判断。
兜底通道的价值在于「能用」,不在于「好用」。判断标准只有一条:当前网络是否限制 UDP。
企业访客网络明确公告限制 UDP、校园网只放行 80 与 443、酒店网络丢弃非标准端口 UDP。这三类场景下兜底通道是唯一可行方案。
连通率 98.7%家宽与办公网通常不限制 UDP,用兜底通道等于白付 38% 的吞吐代价。远程运维若延迟敏感,也应优先 WireGuard。
吞吐仅 46 基准在策略文件里按网段指定协议:办公网段 WireGuard、访客网段强制 TCP 443。终端接入不同网络时自动套用,不需要用户判断。
按网段绑定协议我们把自动探测做成了「首次连接并行探测三条路径,成功后按网络指纹缓存」的机制。同一网络二次接入时直接复用上次成功的协议,省掉 0.6 到 1.2 秒探测时间。指纹只存本地、不上传、不跨设备同步——这条设计是为了避免把用户所处的网络环境变成可追踪的标识。9 月 29 日的版本还修正了一个旧问题:旧逻辑只比对子网,同一子网内换网关时会误判,导致复用了一个已经不通的协议。