非标准内网网段
如果内网使用了公网地址段,私网段硬编码直连不会生效,需要在策略文件的直连列表里显式登记这些网段,否则会被判定为公网目标。
显式登记直连网段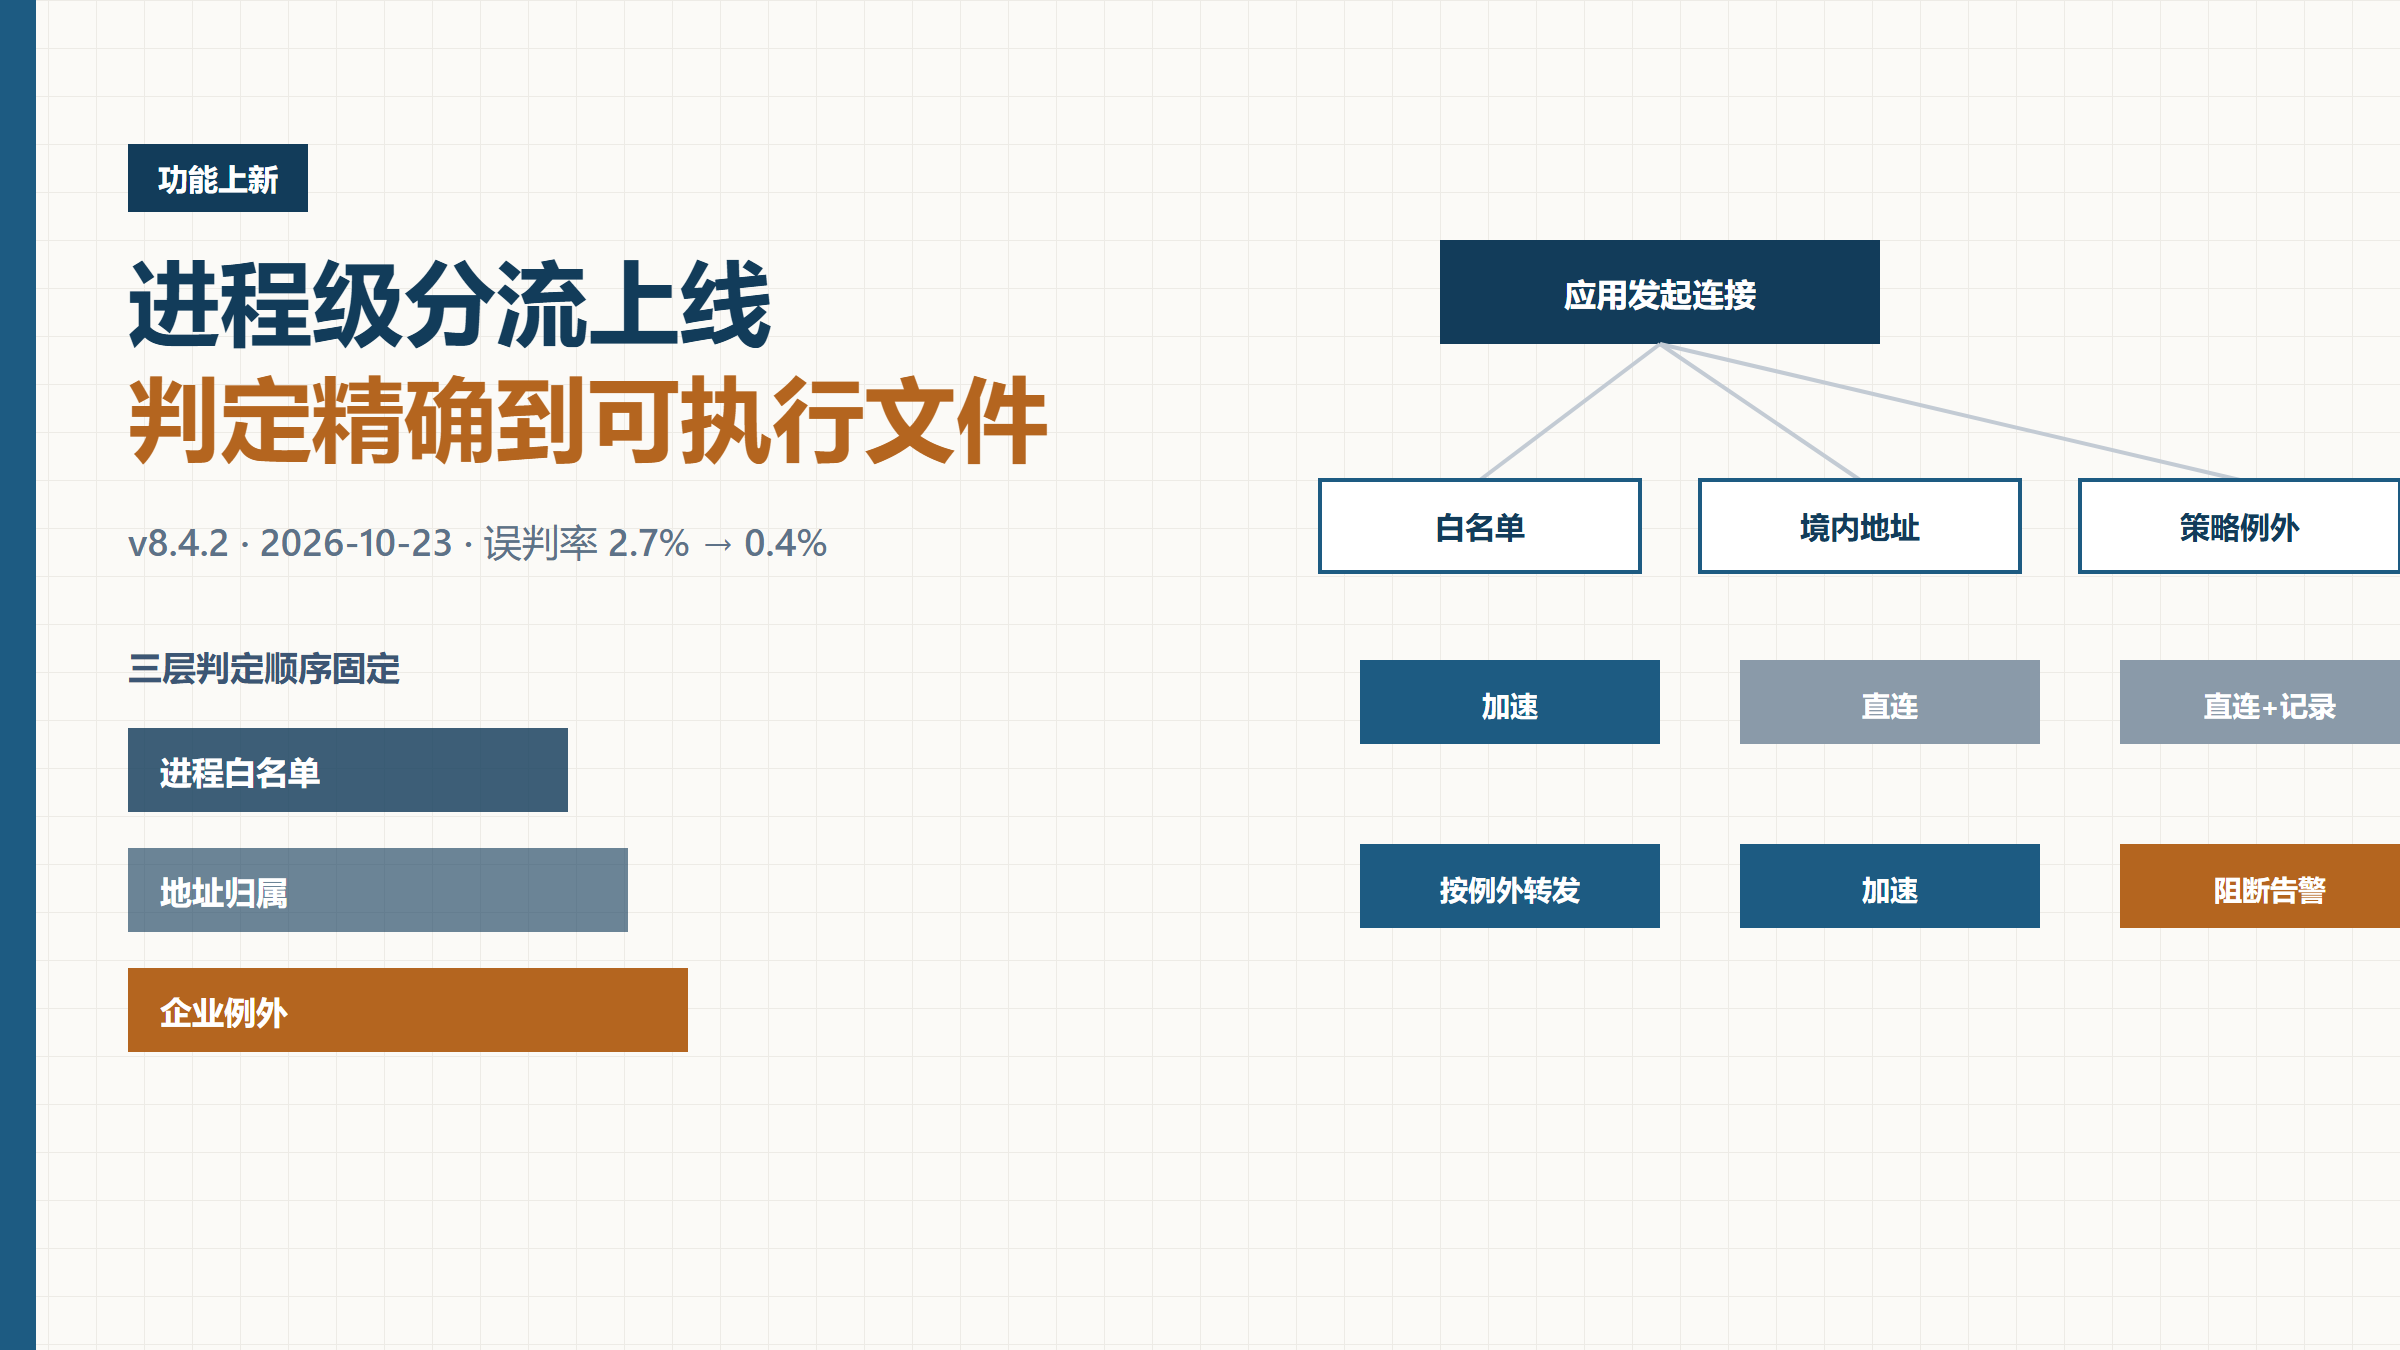
2026 年 10 月 23 日,快连 v8.4.2 上线进程级分流。判定依据从域名表换成可执行文件与签名,三层顺序固定为进程白名单、地址归属、企业例外。灰度期间分流误判率从 2.7% 降到 0.4%,内网流量误送出境的情况归零。
按域名分流的思路很直接:维护一张域名清单,命中的走加速、没命中的走直连。问题是这张清单永远追不上现实——一个现代协作工具往往同时访问十几个域名,包括登录、静态资源、遥测、WebSocket 长连接,漏掉一个就会出现「登录能用、附件传不上去」的半通状态。
我们在 2026 年 7 月做过一次统计:抽样 200 个企业常用应用,平均每个应用访问 11.4 个域名,其中 3.2 个域名同时被其他应用使用。这意味着按域名分流必然出现两类错误——该走加速的没走,不该走的走了。
实测下来,旧方案的误判率是 2.7%。看着不高,但在 500 台终端、日均 4 万次连接的量级下,每天有约 1080 次连接走错通道。
新方案的判定顺序是固定的三层。第一层看进程是否在分流白名单里——白名单由可执行文件路径、文件签名与哈希三项共同确认,避免同名文件冒用。
第二层看目标地址归属。如果目标是 RFC 1918 私网段或本地回环,直接走直连。这一层是硬编码的,优先级最高,不允许被任何策略覆盖——防止把内网请求误送出境。
第三层看企业例外规则。企业可以在策略文件里指定某些进程访问某些网段时走指定出口,冲突时以企业例外为准。
三层判定完成后,结果会写进本地日志,包含命中层级、判定依据与最终出口。排查「为什么这个应用没走加速」时,看这一行日志就够。
灰度覆盖 5 个企业的 1,240 台终端,为期 3 周。判定准确率以人工逐条核对为基准,抽样 8,000 次连接。
| 指标 | 域名表方案 | 进程级方案 | 说明 |
|---|---|---|---|
| 误判率 | 2.7% | 0.4% | 抽样 8,000 次连接人工核对 |
| 内网误送出境 | 偶发(月均 3 次) | 0 次 | 私网段硬编码直连 |
| 规则库体积 | 18.4MB | 2.1MB | 按进程而非域名 |
| 规则更新流量 | 每日 2 次全量 | 每日 2 次增量(约 40KB) | 只拉变更项 |
| 判定耗时(P99) | 1.2ms | 0.8ms | 本地判定,不走网络 |
第一件是内网使用了非标准网段的情况。如果企业内网用了公网地址段(例如某些历史遗留的 172.16 以外的私有规划),私网段硬编码直连不会生效,需要在策略文件的直连列表里显式登记这些网段。这一点在部署指南里有专门说明。
第二件是规则库版本锁定。企业可以在策略文件里把规则库版本钉住,避免业务高峰期被动变更。钉住版本后客户端不再拉取增量,需要手动解除锁定才会更新。
最后提醒一句:进程级分流依赖进程识别,如果企业有自研应用且未做代码签名,需要把可执行文件哈希加入白名单,否则会被判定为未识别进程并按默认策略处理。
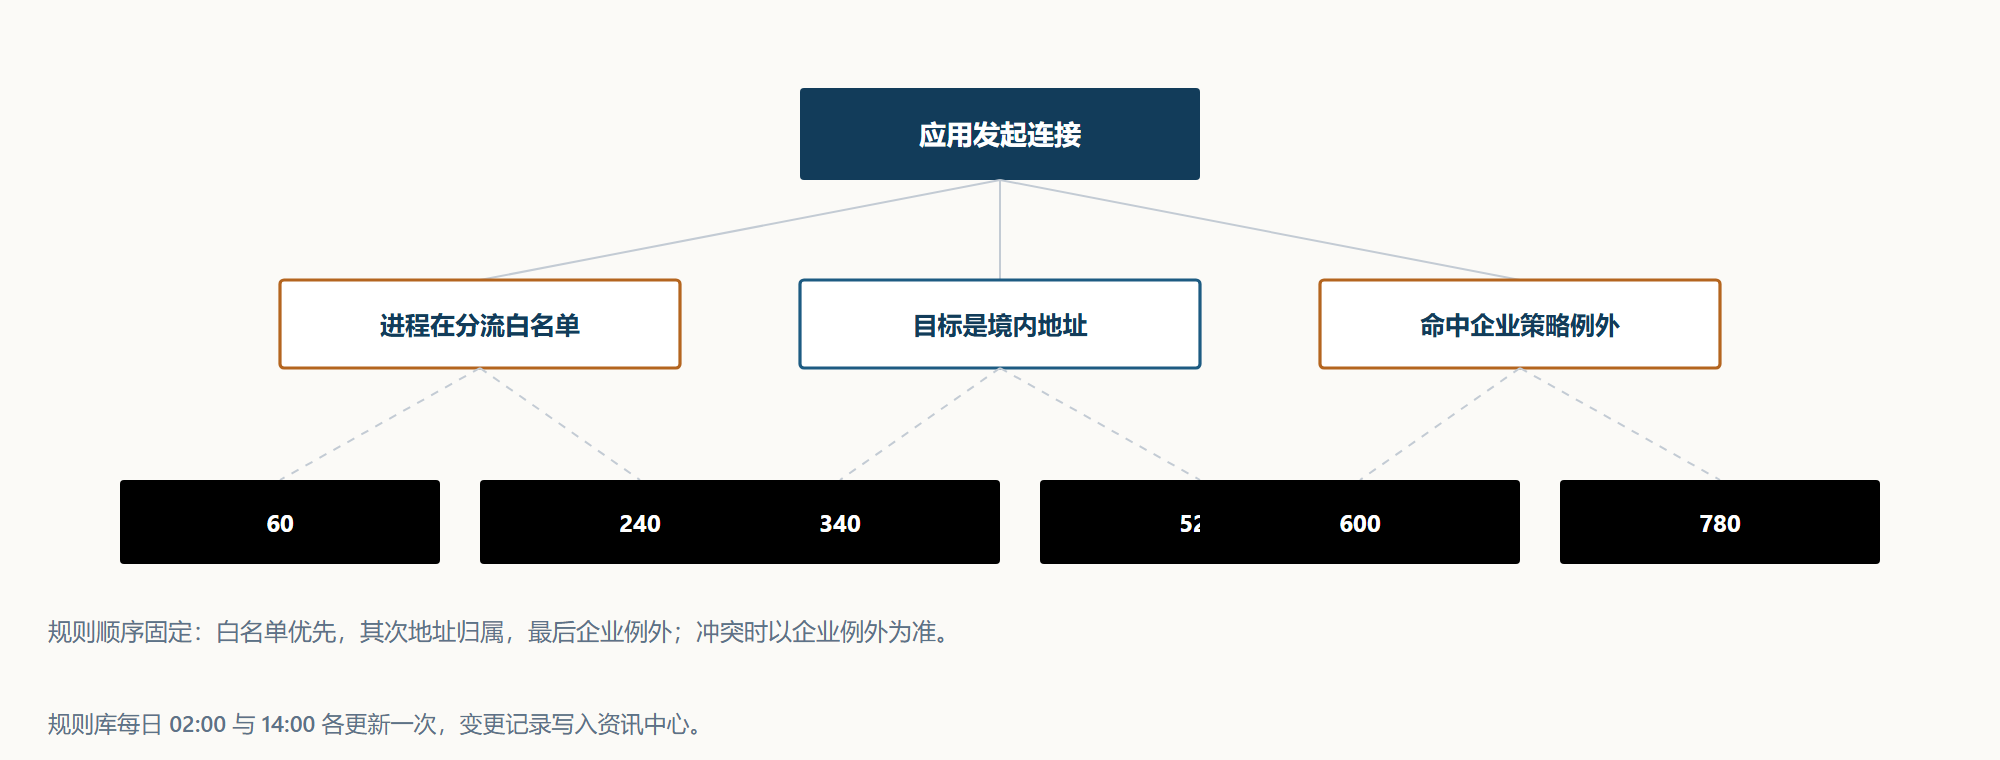
进程级分流上线后,企业最常问的三个配置问题都在下面。
如果内网使用了公网地址段,私网段硬编码直连不会生效,需要在策略文件的直连列表里显式登记这些网段,否则会被判定为公网目标。
显式登记直连网段自研应用若未做代码签名,进程识别会失败。把可执行文件哈希加入白名单即可,哈希随版本更新时需要同步维护。
按文件哈希加白业务高峰期可以用 pinVersion 钉住规则库版本,客户端不再拉取增量。解除锁定后才会恢复更新,锁定期间的新规则不会生效。
锁定期间不拉增量这三项配置的共同点是:都需要企业对自己内网有清晰认知。分流做得准不准,一半取决于客户端的判定逻辑,另一半取决于企业是否把内网拓扑如实登记进来。我们在灰度中遇到的内网误送出境案例,全部属于第二类——不是判定错了,而是内网网段没登记。建议在正式部署前先做一次网段盘点,把非标准网段一次性补齐。