定时导出 CSV
按小时或按天导出,走企业自有对象存储。配置成本最低,适合日均事件量在十万级以下的场景。
延迟 1 小时起,支持增量五段流水线,全部在境内网关完成。任何一段失败都会让整条记录进入待补写队列,不会静默丢弃。
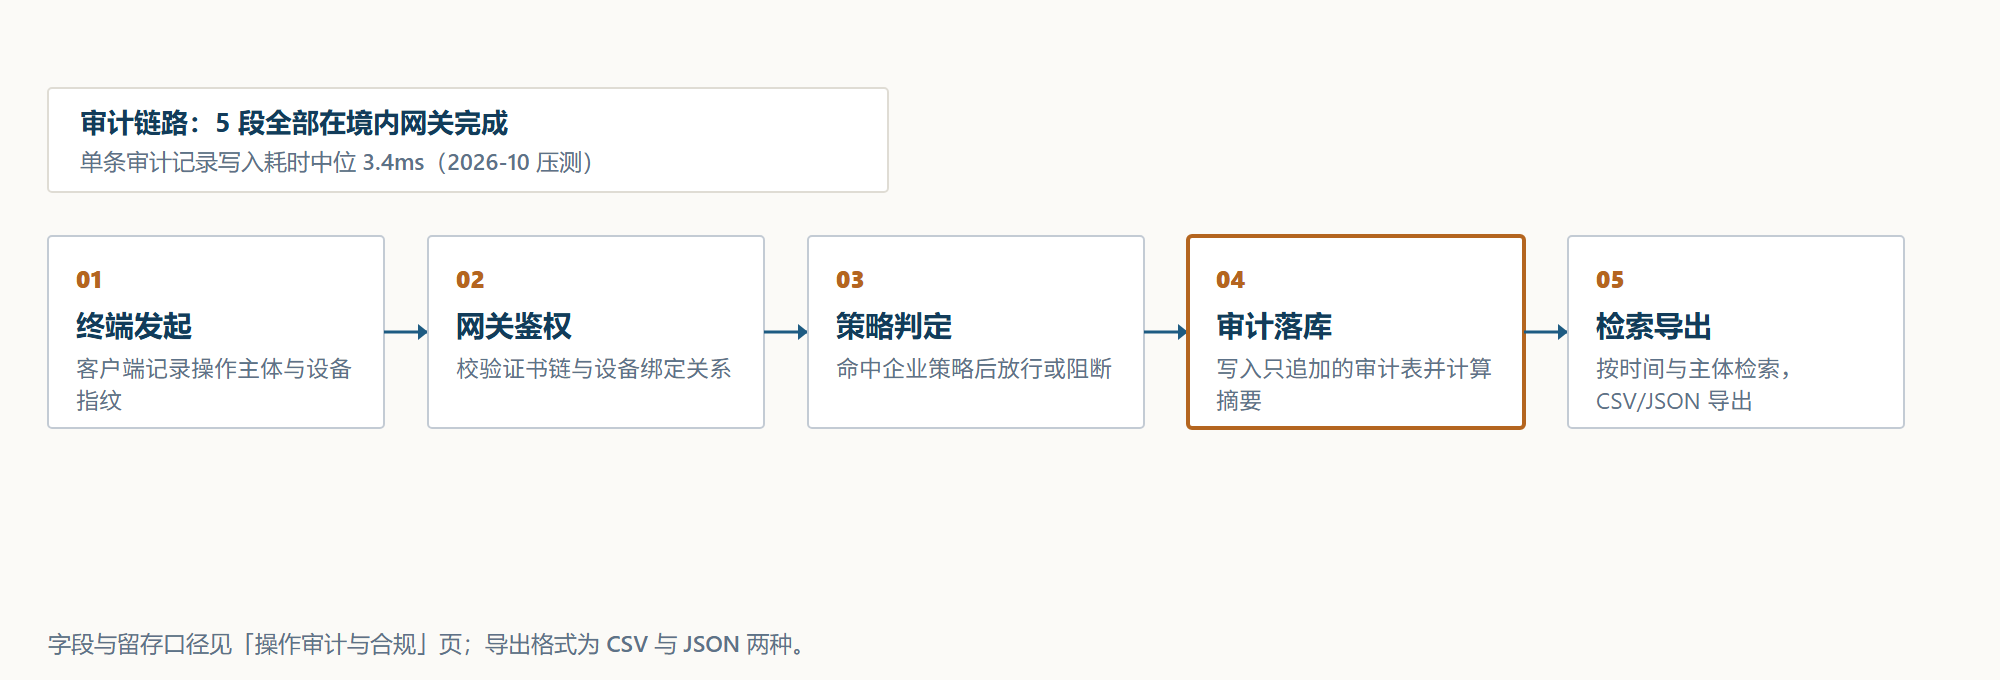
| 阶段 | 动作 | 耗时参考 | 失败处理 |
|---|---|---|---|
| 1 终端发起 | 记录操作主体与设备指纹 | < 1ms | 本地缓存,联网后补传 |
| 2 网关鉴权 | 校验证书链与设备绑定关系 | 2.1ms | 拒绝并记录结果码 |
| 3 策略判定 | 命中企业策略后放行或阻断 | 0.8ms | 按默认策略处理并标记 |
| 4 审计落库 | 写入只追加表并计算摘要 | 3.4ms | 进入待补写队列 |
| 5 检索导出 | 按时间与主体检索 | 0.4s / 万行 | 返回部分结果并提示 |
耗时数据取自 2026-10 的压测环境:单网关 2000 并发会话,审计表存量 1.2 亿行,检索条件为「主体 + 7 天时间窗」。
字段固定,不做动态扩展。需要更多维度时走 SIEM 侧关联,不在审计表里堆字段。
| # | 字段名 | 类型 | 说明 | 可关闭 |
|---|---|---|---|---|
| 1 | event_id | string | 事件唯一编号,单调递增 | 否 |
| 2 | ts | timestamp | 事件时间,毫秒精度 | 否 |
| 3 | actor_id | string | 操作主体编号 | 否 |
| 4 | actor_dept | string | 主体所属部门编码 | 否 |
| 5 | device_hash | string | 设备指纹摘要,不可逆 | 是 |
| 6 | resource | string | 目标资源标识(网段或主机编号) | 否 |
| 7 | action | enum | connect / disconnect / auth / policy / remote | 否 |
| 8 | result | int | 结果码,0 为成功 | 否 |
| 9 | latency_ms | int | 动作耗时 | 否 |
| 10 | client_ver | string | 客户端版本号 | 是 |
| 11 | gateway_id | string | 处理该事件的网关编号 | 是 |
| 12 | digest | string | 前 11 个字段的摘要值 | 否 |
digest 字段用于防篡改核验:按 event_id 顺序重算前 11 个字段的摘要,与存储值比对,可发现任何原地修改。审计表在数据库层禁止 UPDATE 与 DELETE 权限,只授予 INSERT 与 SELECT。
三档周期对应不同的审计要求。清理执行物理删除,并留下删除批次记录。
| 档位 | 适用场景 | 清理时点 | 删除方式 |
|---|---|---|---|
| 30 天 | 隐私优先,内部排障为主 | 到期次日 03:00 | 按时间范围批量删除并覆写存储块 |
| 90 天 | 季度审计与用量对账 | 到期次日 03:00 | 同上,清理前生成删除清单 |
| 180 天 | 半年期合规审计 | 到期次日 03:00 | 同上,清单留档 12 个月 |
2026 年 9 月的一次全量清理中,删除 1,842,903 行记录耗时 47 分钟;清理后核对源表计数与删除清单行数完全一致,校验表写入一条批次记录(批次号、起止时间、删除行数、执行节点)。
审计数据不必留在快连后台。三种对接方式各有适用规模,配置成本从低到高。
按小时或按天导出,走企业自有对象存储。配置成本最低,适合日均事件量在十万级以下的场景。
延迟 1 小时起,支持增量按时间窗分页拉取,字段与 CSV 一致。适合需要保留原始结构的场景,也便于二次加工。
单页 5000 条,可并发 4 路事件产生后 2 秒内推送到企业端点,失败重试 3 次。适合对时效敏感的安全运营场景。
推送延迟中位 1.8 秒字段映射建议:把 actor_id 映射到企业的账号主键,把 resource 映射到资产编号,把 result 映射到统一的成功/失败枚举。这样审计数据能与既有告警规则直接拼接,不需要另建一套判断逻辑。
留存周期决定排障回溯窗口,也决定隐私暴露面。三档周期的清理时点统一在到期次日 03:00。
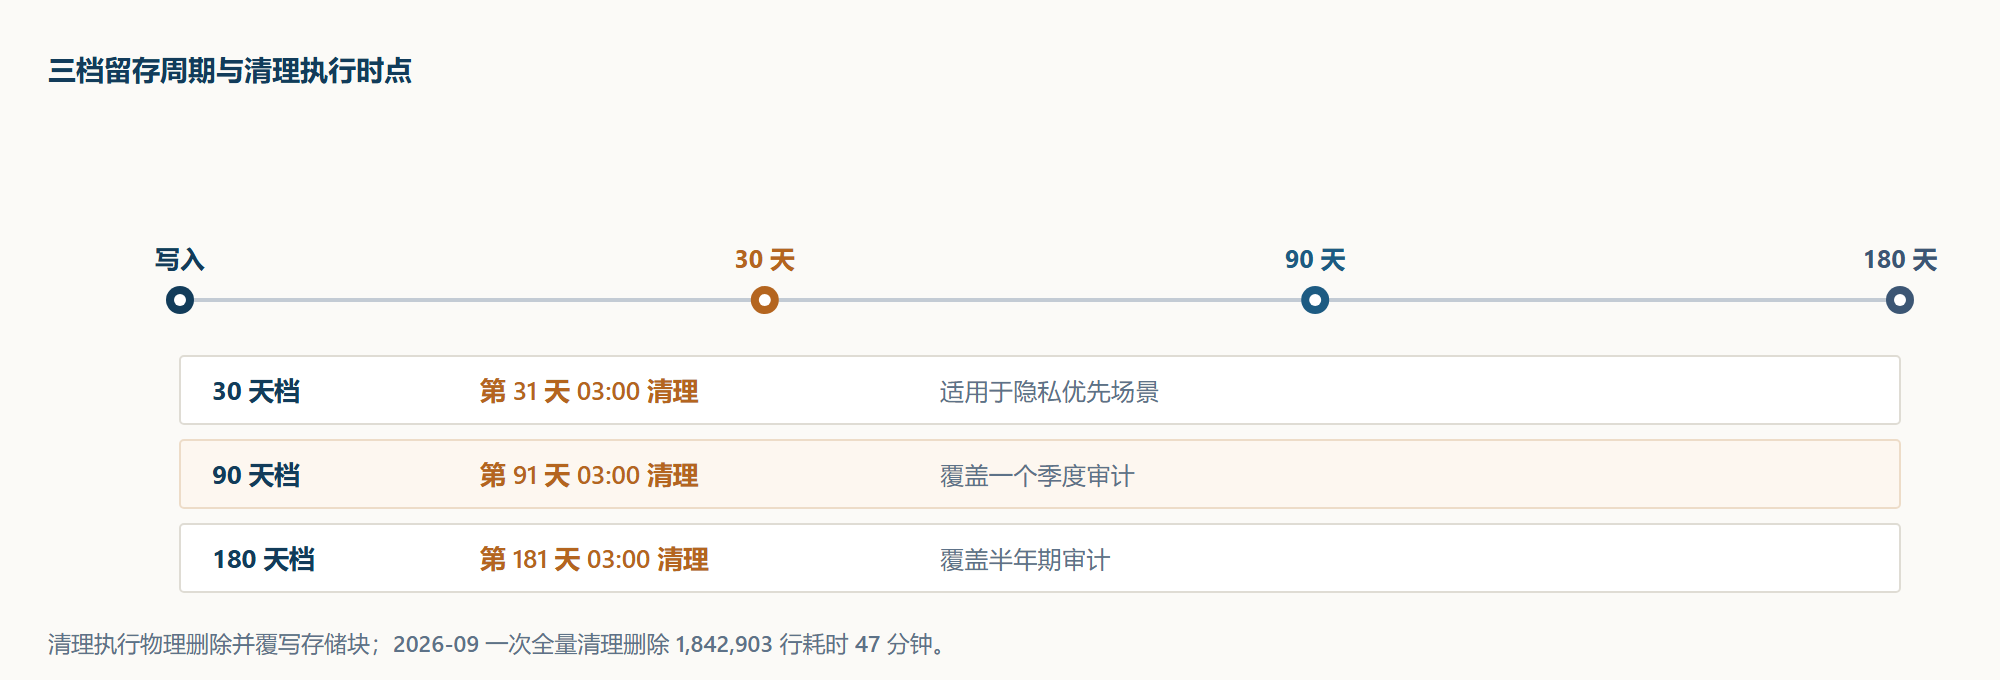
隐私优先、以内部排障为主的团队。窗口内可完成故障回溯与用量核对,超出窗口即不可查,暴露面最小。
排障窗口最短需要做季度审计与用量对账的企业。这是多数企业的选择,兼顾隐私与可追溯性。
覆盖一个季度有半年期合规审计要求的行业。清理前会生成删除清单供留档核对,清单本身保留 12 个月。
覆盖半年审计