授权阶段记什么
授权人、被授权主体、目标资源范围、有效期四项写入授权单,同时写一条 action=policy 的审计记录。
四项授权要素五个动作,每个动作都有对应的审计记录。断开后端口回收有明确时限。
| 动作 | 触发方 | 参数 | 审计记录 |
|---|---|---|---|
| 证书鉴权 | 运维终端 | 设备证书 + 指纹 | action=auth |
| 策略匹配 | 网关 | 部门 + 目标网段 | action=policy |
| 端口映射 | 网关 | 临时端口,有效期随授权 | action=remote |
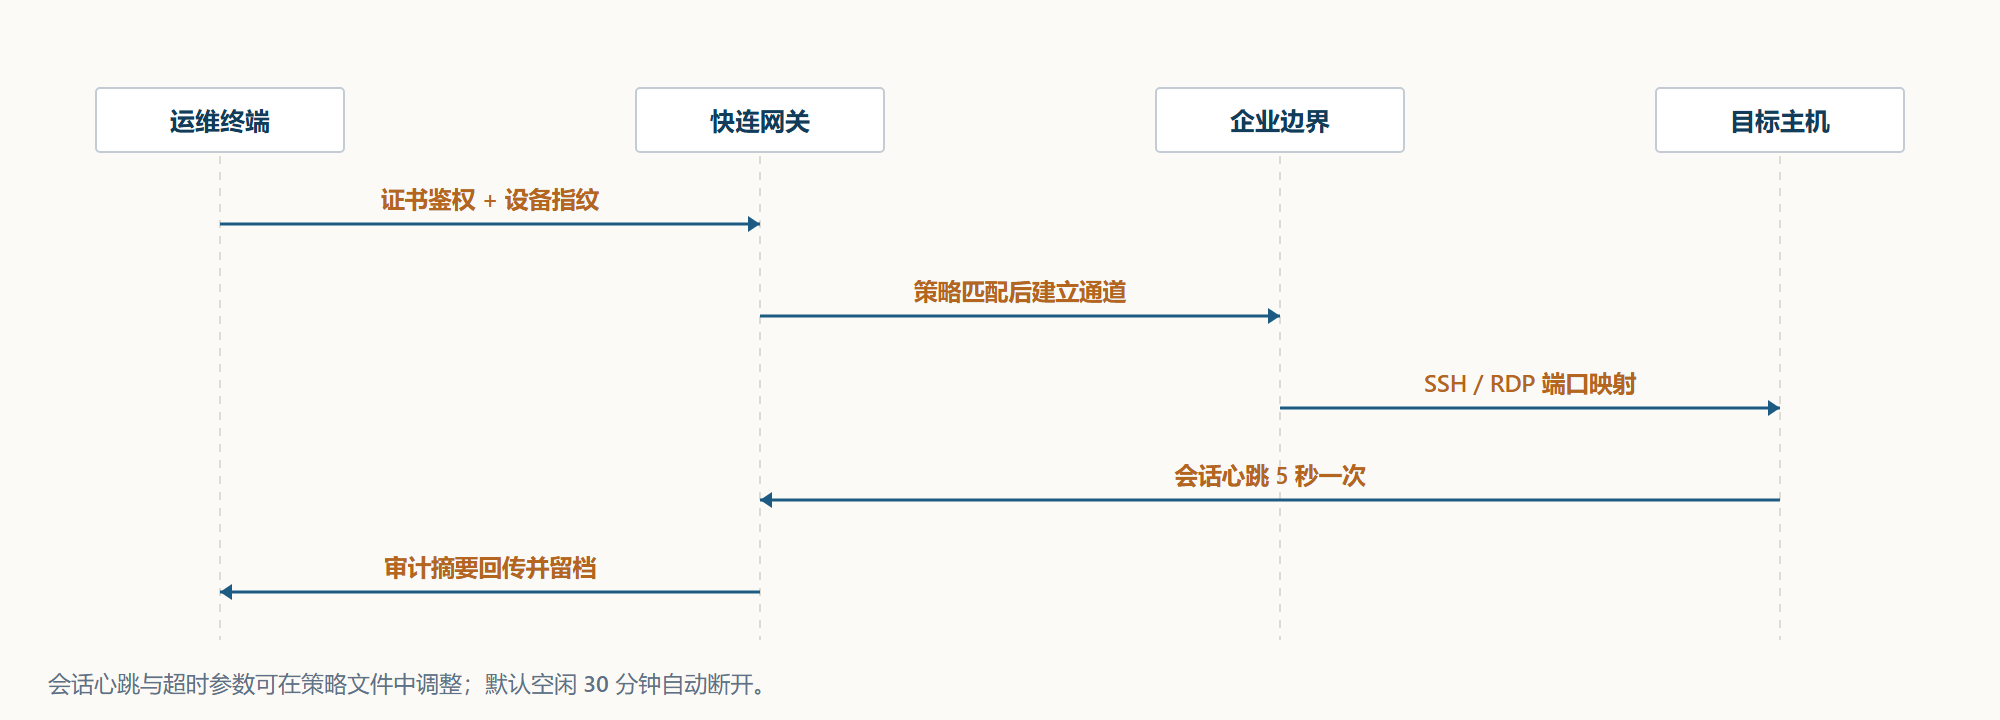
| 心跳保活 | 终端 | 5 秒一次 | 不单独记录 |
| 会话回收 | 网关 | 断开后 15 秒内 | action=disconnect |
长期开着的运维通道是最常见的内控漏洞。快连把授权做成有明确起止时间的临时凭证。
授权单包含四项内容:授权人、被授权主体、目标资源范围、有效期。有效期上限 8 小时,到期后映射端口立即回收,已建立的会话在下一个心跳周期断开(最多 5 秒)。
授权本身也写审计:谁在什么时间给谁开了多长时间、覆盖哪些目标。这条记录与后续的远控动作通过授权编号关联,回溯时能一次拉出完整链路。
这五条不是可选项,是默认行为。企业如需放开,必须在策略文件中显式修改并留下变更记录。
| 约束 | 默认值 | 可调整范围 | 目的 |
|---|---|---|---|
| 空闲断开 | 30 分钟 | 10 至 120 分钟 | 防止无人值守的会话长期占用 |
| 单主体并发会话 | 2 个 | 1 至 5 个 | 限制横向移动的窗口 |
| 目标网段白名单 | 按部门下发 | 可按主机细化 | 避免越权访问非授权资产 |
| 端口回收时限 | 15 秒 | 固定,不可调 | 确保断开后不留悬挂映射 |
| 授权上限 | 8 小时 | 固定,不可调 | 强制走二次审批 |
不是所有场景都需要网关映射。规模很小、人员固定的团队,用跳板机也够。
| 做法 | 端口暴露面 | 审计完整度 | 适用规模 |
|---|---|---|---|
| 公网直开 22 / 3389 | 全暴露 | 依赖主机自身日志 | 不建议用于任何规模 |
| 单一跳板机 | 跳板机暴露 | 跳板机日志,易被绕过 | 10 人以内,固定人员 |
| VPN 全量接入 | 不暴露 | 通常只有连接日志 | 中型团队,但审计粒度粗 |
| 快连网关映射 | 不暴露 | 12 字段审计,动作级记录 | 50 人以上,或有合规要求 |
远控的风险不在连接本身,而在连接之后的权限残留。下面这条链路把授权、使用、回收三段串起来看。
授权人、被授权主体、目标资源范围、有效期四项写入授权单,同时写一条 action=policy 的审计记录。
四项授权要素每次连接写 action=auth 与 action=remote 两条记录,心跳不单独记录,避免审计表被高频写入撑大。
心跳不单独落库到期或主动断开写 action=disconnect,含端口回收耗时。异常断开的回收实测 11.6 秒,在 15 秒时限内。
回收实测 11.6 秒